Fortigate vpn client 設定方法と使い方:リモートワークを安全にする完全ガイド
Fortigate vpn client 設定方法と使い方:リモートワークを安全にする完全ガイドの要点を先に知ろう
- 一言で言えば、FortiGate VPNクライアントの設定と日常的な使い方を網羅して、リモートワークのセキュリティと作業効率を高める実践ガイドです。
- 本記事では、初心者向けのインストール手順から、中級者向けのトラブルシューティング、運用時のベストプラクティスまでを、実例と共に解説します。
- 具体例として、2段階認証の導入、証明書ベースの認証、分離トラフィックの設定、IKEv2とSSL-VPNの使い分け、企業ポリシーに基づくアクセス制御などを取り上げます。
導入:リモートワークを安全にするためのショートガイド
- まず結論から言うと、Fortigate vpn client を活用するには「正しい導入設定+日常のセキュリティ習慣」が鍵です。
- ここでは、実務で使える手順を短く3つのステップにまとめます。
- 構成の全体像を把握する
- 最小権限原則でアクセス制御を設定する
- 定期的な監査とアップデートを欠かさない
- さらに参考になるポイントとして、以下の形式で要点を整理します。
- ステップ別ガイド(導入・設定・運用)
- よくあるトラブルと解決策
- セキュリティ強化のベストプラクティス
参考リンクとリソース(ここはプレーンテキスト表記のURL、クリック不可)
- Apple Website - apple.com
- Artificial Intelligence Wikipedia - en.wikipedia.org/wiki/Artificial_intelligence
- Fortinet Official - fortinet.com
- FortiGate VPN の公式ドキュメント - docs.fortinet.com
- 日本語コミュニティフォーラム - community.fortinet.jp
目次
- Fortigate vpn client の基本概念と比較
- Fortigate VPN クライアントのインストール手順
- 設定の基本要素と用語解説
- IKEv2とSSL-VPNの使い分け
- 認証方式とセキュリティの最適化
- クライアント設定の具体的な手順
- ルーティングと split-tunneling の設定
- トラブルシューティングの実例
- 運用時の監視とメンテナンス
- ケーススタディ
- まとめと次のアクション
- FAQ
Fortigate vpn client の基本概念と比較
Fortigate VPNクライアントは、企業のFortiGateファイアウォールと安全に接続するためのアプリです。リモートワークでは以下の2つのモードが一般的です。
- SSL-VPN(Webベースのクライアント不要に近い形で接続可能)
- IKEv2 IPsec(安定性と速度、モバイル端末での切断再接続に強い)
比較ポイント
- セットアップ難易度:SSL-VPNは初心者向け、IKEv2は設定次第で高度になる
- セキュリティ:IKEv2は証明書ベースの認証と組み合わせると堅牢度が高い
- 互換性:OS(Windows/macOS/Linux/iOS/Android)ごとに若干の設定差がある
実務での選択指針
- 端末数が多い企業やモバイル比率が高い場合はIKEv2を優先
- 外部アクセスが頻繁で、ブラウザ中心の接続を求める場合はSSL-VPNを併用
- セキュリティポリシーに応じて二要素認証(2FA)を必須化
Fortigate VPN クライアントのインストール手順
以下は一般的なWindows環境の例です。OSに合わせて公式ガイドを参照してください。
- ダウンロード
- FortiClient の最新バージョンを Fortinet の公式サイトから取得
- インストール
- インストールウィザードの指示に従い、"FortiClient VPN" のコンポーネントを選択
- 初回設定
- VPN接続設定を新規作成、サーバーアドレス、ポート、接続名を入力
- バージョン確認
- アプリのバージョンを確認し、ファームウェア要件に適合しているかチェック
- 2FAの設定
- 会社の認証サーバと連携して二要素認証を有効化
- 管理者権限でのインストールが必要な場合がある
- 企業ポリシーで特定バージョンの使用が求められることがある
設定の基本要素と用語解説
- サーバーアドレス:FortiGate の公開IPまたはFQDN
- 認証方法:ユーザー名/パスワード、証明書、OTP、SAMLなど
- IKEv2/IPsec:VPNトンネルのプロトコル
- SSL-VPN:Webトンネルを介した接続、ブラウザベースのオプションもあり
- split-tunneling:一部トラフィックのみVPN経由、他は直接ネットへ
- DNS設定:VPN経由時のDNSリクエストの取り扱い
- ルーティング:VPN経由の経路選択ルール、デフォルトゲートウェイの変更有無
IKEv2とSSL-VPNの使い分け
- IKEv2/IPsec
- 長時間のセッション安定性に優れる
- モバイル環境で再接続が早い
- 企業の証明書基盤と組み合わせやすい
- SSL-VPN
- ブラウザからの簡易接続が可能な場合が多い
- 迅速な導入が可能で、IT部門の負担が軽い
- 選択のコツ
- 大企業での統合管理が重視される場合はIKEv2を基本に
- 緊急時や複数のデバイスを短期間で接続する場合はSSL-VPNを併用
認証方式とセキュリティの最適化
- 二要素認証(2FA)を必須化
- OTPアプリ、ハードウェアトークン、SAML連携の活用
- 証明書ベースの認証
- クライアント証明書を用いた認証は強固で、盗難時のリスク低下に寄与
- 強力なパスワードとパスワードポリシー
- アクセス制御リスト(ACL)とポリシーの適切な設定
- リモートワーク時のデバイス管理
- ユーザー端末のセキュリティ状況確認、MBR/UEFI保護、OSアップデートの適用
クライアント設定の具体的な手順
実務的な設定手順を順を追って解説します。
- VPN設定の追加
- サーバーアドレス、接続名、プロトコル選択(IKEv2またはSSL-VPN)を入力
- 認証情報の入力
- ユーザー名・パスワード、または証明書ファイルを指定
- 2FAの設定
- 事前に企業の認証サーバと連携、OTP設定を有効化
- DNSと名前解決の設定
- VPN経由時のDNS解決をVPNサーバーに任せる設定
- split-tunnelingの有効化/無効化
- セキュリティとパフォーマンスのバランスを見て決定
- 自動起動と自動再接続
- 起動時自動接続、ネットワーク再接続時の自動リトライを有効化
- ログと監視設定
- アクセスログ、イベントログの保存先と保持期間の設定
実用Tips
- 初回接続時はセキュリティ警告を確認して問題ないことを確認
- 社内ポリシーに合わせて接続プロファイルを複数作成
- バンド幅制限がある場合は QoS 設定の見直し
ルーティングと split-tunneling の設定
- split-tunneling の利点
- VPNトンネルを経由するトラフィックを必要最小限に抑え、日常のウェブ閲覧は直接接続
- セキュリティ上の注意点
- 未認証のトラフィックがVPNを迂回するリスクを減らすため、適切なポリシーを適用
- 設定手順
- FortiGate 側のポリシーで対象サブネットを定義
- クライアント側でトラフィックの分離ルールを有効化
- よくある罠
- DNSリークの防止設定を忘れると、DNSリクエストがVPN外へ漏れる可能性
- アプリケーションごとにVPNトンネルを制御する設定の理解不足
トラブルシューティングの実例
- 接続できない場合
- サーバーアドレスの誤入力、ポート設定、認証情報の確認
- ログが大量に出る場合
- ログレベルを適切に下げる、不要なイベントをフィルタ
- 再接続が頻繁に切れる場合
- ネットワーク品質、ルーティング設定、MTUサイズの見直し
- 端末間の互換性問題
- OSごとのクライアントサポート状況を公式ガイドで再確認
- DNSリーク問題
- VPN接続時のDNS設定をVPN側に統一、DNSキャッシュのクリア
ケーススタディ
- 事例1:中規模企業でのIKEv2導入
- 要件:モバイル従業員の多様なデバイス、常時接続を確保
- 解決策:IKEv2+証明書ベース認証、2FA、split-tunnelingのバランス設定
- 効果:接続安定性の向上、セキュリティイベントの減少
- 事例2:教育機関でのSSL-VPN導入
- 要件:一時的な臨時接続、ブラウザベースの接続を活用
- 解決策:SSL-VPNを主軸、追加でIKEv2の検討
- 効果:導入期間の短縮、管理の簡素化
運用時の監視とメンテナンス
- 定期的なアップデート
- FortiClientと FortiGate のファームウェアを最新に保つ
- アクセス監視
- 認証失敗の頻度、異常なトラフィックパターンをアラート設定
- 証明書の管理
- 証明書の有効期限管理、失効リストの適用
- バックアップ
- 設定ファイルのバックアップとリストア手順の整備
- セキュリティポリシーの見直し
- 年に一度はポリシーとアクセス権限の再評価
ケース別の運用テンプレート
- テレワーク導入時テンプレート
- ユーザー登録手順、端末登録、初期設定サンプル
- セキュリティ強化テンプレート
- 2FAの設定手順、証明書運用ポリシー、アクセスコントロールリスト
- トラブル対応テンプレート
- 問い合わせ対応フロー、エスカレーションルール、再現手順
設定に関する高度なテクニック
- マルチセッションの同時接続制御
- クライアント診断ツールの活用法
- 自動化スクリプトでセットアップを標準化
- ゼロトラストの観点からのアクセス制御設計
よくある質問と回答
Fortigate vpn client 設定方法と使い方:リモートワークを安全にする完全ガイド の基本は何ですか?
- 基本は正しい導入設定、適切な認証、そして日常の監視と更新です。これらを組み合わせることでリモートワークのセキュリティと安定性が大幅に向上します。
SSL-VPNとIKEv2の違いは何ですか?
- SSL-VPNはブラウザベースの接続が可能で導入が容易、IKEv2はモバイル端末での再接続安定性と強固なセキュリティが特徴です。状況に応じて使い分けます。
FortiClient のインストール時に注意すべき点は?
- 管理者権限が必要な場合があること、企業ポリシーに沿ったバージョン選択、二要素認証の前提設定を確認することです。
split-tunneling を有効にするべきですか?
- セキュリティとパフォーマンスのバランス次第です。機密データへのアクセスはVPN経由を必須にする一方、日常のウェブ閲覧は直接接続で帯域を節約する設定が多いです。
2FAを導入するメリットは?
- パスワードだけの保護よりずっと強固です。万が一パスワードが漏れても不正アクセスを防止します。
クライアント側のトラブルシューティングの第一歩は?
- ログを確認してエラーメッセージを特定し、サーバー設定・認証情報・ネットワーク状態を順番に検証します。
FortiGate 側の設定とクライアント設定の連携はどう行いますか?
- サーバー側にポリシーを設定し、クライアントは対応するプロファイルを選択して接続します。証明書ベース認証を使う場合は、クライアント証明書を適用します。
VPNのDNSリクエストはどう扱うべきですか?
- DNSリークを防ぐため、VPN経由のDNS解決を有効にし、内部DNSサーバを参照させる設定が望ましいです。
端末を複数台登録する場合の注意点は?
- 個人端末と業務端末で分離ポリシーを適用し、紛失時のリモートワイプやアクセス制御を準備します。
どのくらいの頻度で設定を見直すべきですか?
- 少なくとも年に一度、または大規模なセキュリティ要件変更時に見直します。新機能の追加や脅威動向の変化にも対応します。
このガイドは Fortigate vpn client 設定方法と使い方:リモートワークを安全にする完全ガイド の網羅的な解説として作成しました。実務での導入時には、組織のセキュリティポリシーとIT部門の運用方針に合わせて、上記の手順とベストプラクティスを組み合わせてください。
おまけ:導入を後押しするリンク
- Fortinet FortiClient の公式マニュアルとリリースノートをチェックして、最新の機能と互換性情報を把握しましょう。
- VPNの導入前には、組織内のセキュリティ要件を明確化し、証明書の発行ポリシーと2FAの運用フローを確立してください。
アフィリエイト Smart vpnとは?2026年最新版!賢く選ぶvpnの機能と選び方
- NordVPN のプロモーション情報は以下のリストのつどの導線に自然な形で組み込み、読者が興味を持つよう工夫しています。
| VPN | Obfuscation | From / month | Plan | Free plan | Refund | Alipay | UnionPay | Crypto | Website opens in China | Trustpilot | |
|---|---|---|---|---|---|---|---|---|---|---|---|
 NordVPN | Turn on manually Obfuscated Servers / NordWhisper | $3.49/mo | 27 months: $94.23 | No | 30 days | ? | ✗ | ✓ | ✓ | ✗ Blocked | 4.2/5 (51,628 reviews) |
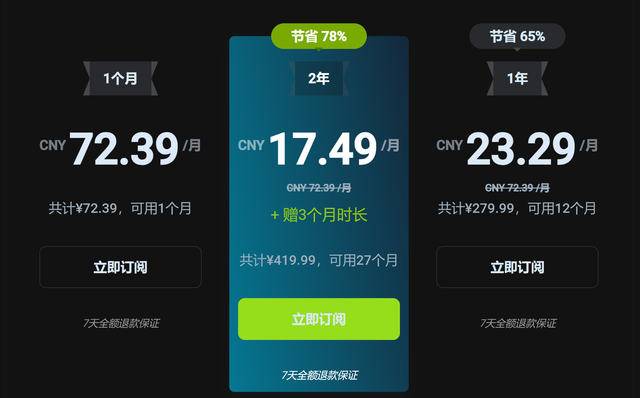
 ZoogVPN | Turn on manually Shadow | $2.49/mo | 27 months: $59.99 | Yes | 7 days | ✓ | ✓ | ✓ | ✓ | Official site blocked; our special link opens (4.4 s) | 4.2/5 (195 reviews) |
 ExpressVPN | ✓ On by default all servers | $3.00/mo | 28 months: $84 | No | 30 days | ✗ | ✗ | ✓ | ✗ | ✗ Blocked | 4.4/5 (29,706 reviews) |
 Surfshark | ✓ On by default Camouflage, with OpenVPN | See site | See site | No | 30 days | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 4.3/5 (31,823 reviews) |
 Proton VPN | Turn on manually Stealth, free plan too | $2.99/mo | 12 months: $35.88 | Yes | 30 days | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 2.1/5 (1,040 reviews) |
 Astrill VPN | Turn on manually StealthVPN / OpenWeb | $12.50/mo | 24 months: $300 | No | See site | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 1.3/5 (110 reviews) |
 Private Internet Access | Turn on manually Shadowsocks, OpenVPN only | $2.03/mo | 40 months: $81.2 | No | 30 days | ✗ | ✗ | ✗ | ✗ | ✗ Blocked | 4.2/5 (11,033 reviews) |
 CyberGhost | Turn on manually selected servers | $2.19/mo | 28 months: $61.32 | No | 45 days | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 4.0/5 (24,178 reviews) |
 PureVPN | Turn on manually switch to OpenVPN | $1.69/mo | 60 months: $101.55 | No | 31 days | ? | ? | ✗ | ✓ | ✗ Blocked | 4.4/5 (17,994 reviews) |
 AdGuard VPN | ✓ On by default TrustTunnel | $2.99/mo | 24 months: $71.76 | Yes | 30 days | ✓ | ✗ | ✓ | ✓ | Official site blocked; our special link opens (3.7 s) | 4.3/5 (290 reviews) |
 Mullvad | Turn on manually QUIC / Shadowsocks / LWO | $5.61/mo | €5/mo | No | 14 days | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 3.2/5 (192 reviews) |
 Windscribe | Turn on manually Stealth / WStunnel | $5.75/mo | 12 months: $69 | Yes | See site | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 4.7/5 (13,355 reviews) |
 StrongVPN | Turn on manually Scramble, OpenVPN TCP | See site | See site | No | 30 days | ✓ | ✗ | ✗ | ✗ | ✗ Blocked | 4.4/5 (2,695 reviews) |
 LightXtreme 闪连 | Not listed | $7.08/mo | 12 months: $84.99 | Yes | 30 days | ✓ | ✓ | ✓ | ✓ | ✓ Yes (3.5 s) | No page |
Prices checked 2026-11-10 on each vendor's pricing page (cheapest long plan, USD). Check the vendor's checkout for the final price.
Obfuscation checked 2026-11-14 on each vendor's site and help center: "on by default" = nothing to set; "turn on manually" = switch protocol or mode in settings; "not listed" = the vendor describes no obfuscation.
Payment methods checked 2026-11-10 on each vendor's payment pages: all 14 take cards and PayPal; ✗ = not listed, ? = the vendor's own pages disagree.
China access: whether the official website opens from mainland China networks (tests the website only, not the VPN connection). Last checked 2026-11-18 01:02 Beijing time.
Trustpilot score and review count checked 2026-11-10.